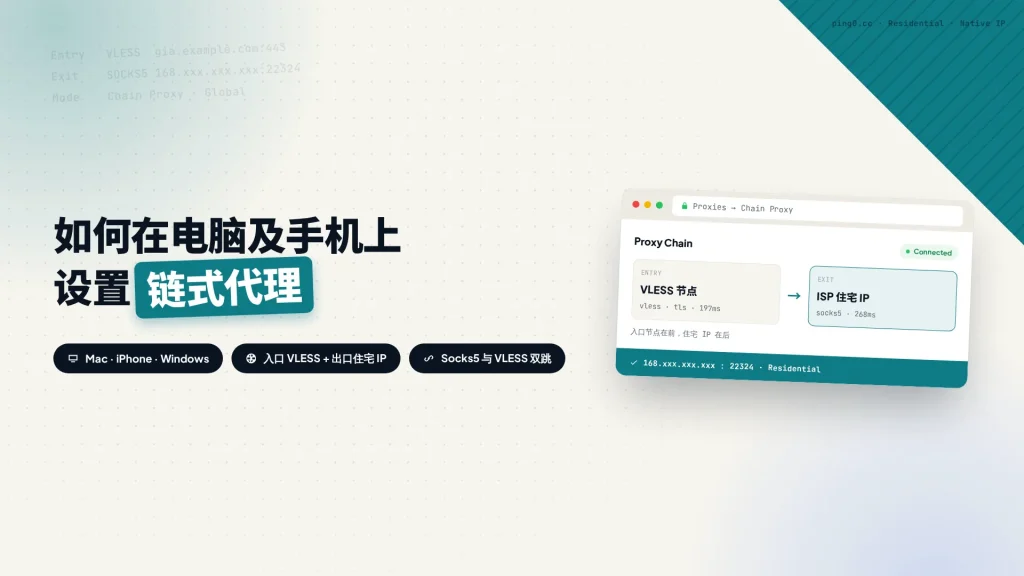
链式代理(Chain Proxy / Multi-hop Proxy)是指将多个代理节点按拓扑逻辑顺序串联:网络数据包首先经由前置入口节点加密转发,再由后级出口节点向目标网站发起请求。在我们的架构中,入口为用 Agent 搭的专属 VLESS 节点,出口为从 IPRoyal 买来的固定 ISP 住宅 IP。这里的顺序具有严格要求:必须是自建中继在前、住宅代理在后,目标服务商识别到的才是最终落地的住宅宽带地址;若顺序颠倒,平台识别到的依旧是机房服务器 IP,导致住宅代理失效。
在海外社交平台运营以及注册风控敏感型服务(如 ChatGPT、Claude 等)时,机房 IP 往往会触发高阶人机验证或封控策略,而原生住宅 IP 则能提供合规可信的宽带访问环境。本指南分别针对 macOS/iOS(Shadowrocket)与 Windows(Clash Verge Rev)两种主流环境提供详细的拓扑配置流程。
macOS 与 iOS:Shadowrocket 配置流程
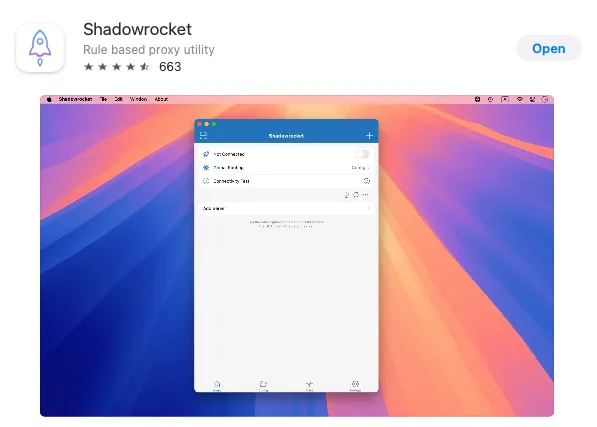
第一步:安装 Shadowrocket
在 App Store 里搜索 Shadowrocket 就能装,同一个应用覆盖 Mac 和 iPhone,买一次两边都能下载。中国大陆区的 Apple Account 搜不到这个应用,需要先登录非中国大陆区的账号。
第二步:导入 VLESS 节点
复制 VLESS 分享链接,或者让 Agent 生成一张节点二维码。Shadowrocket 启动后会检查剪贴板里的内容,弹出提示问你是否导入,确认就可以了;用二维码的话走扫码导入,效果一样。
第三步:添加 ISP 住宅 IP 作为第二个节点
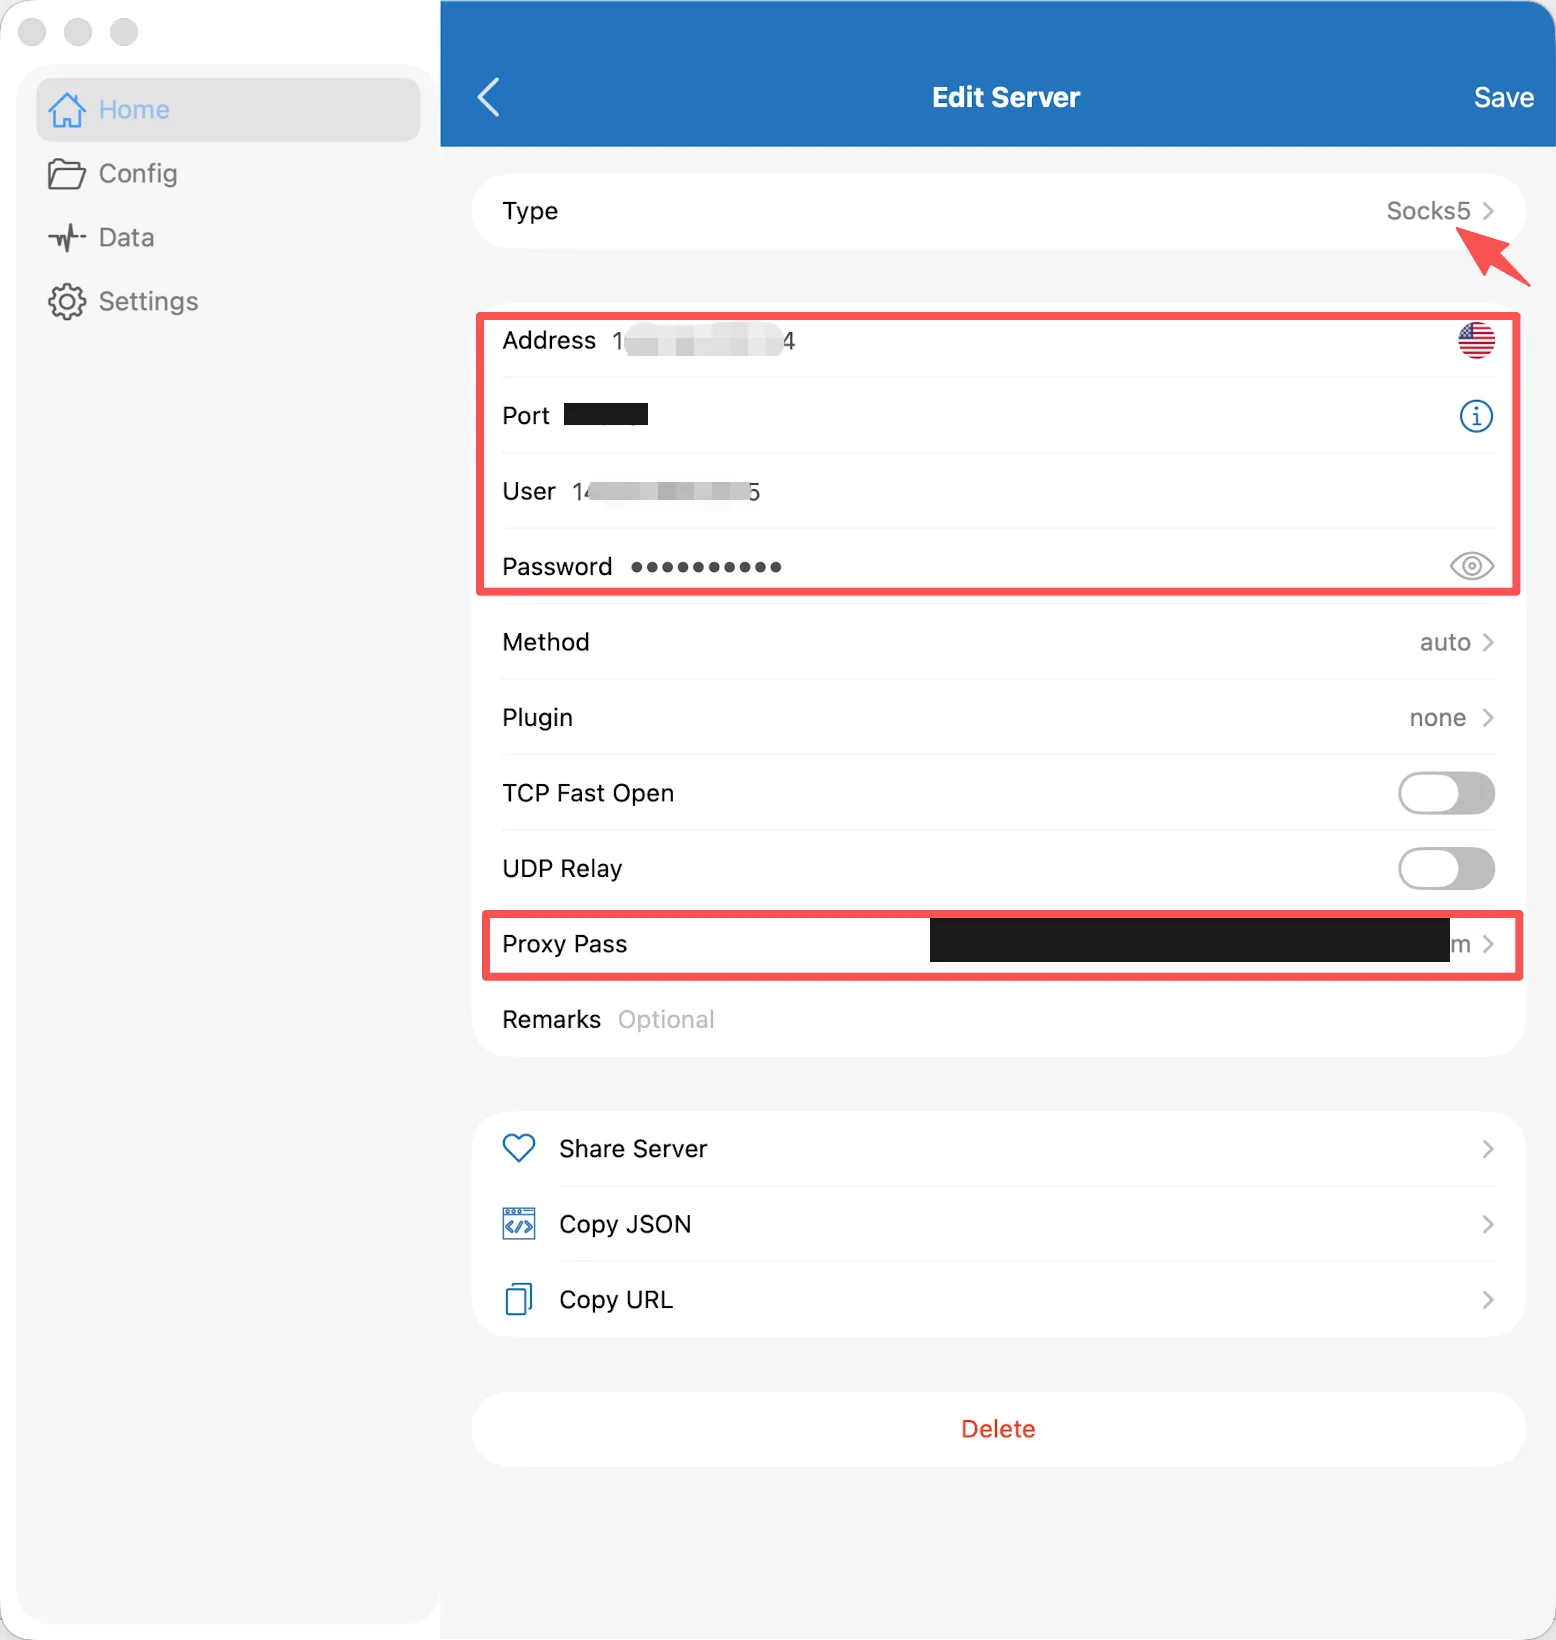
点界面右上角的加号新建服务器,类型选 SOCKS5,把IPRoyal 后台里的四项凭据填进去,再把 Proxy Pass 指向第二步导入的节点。表单里的字段这样填:
- Type:SOCKS5
- Address 或 Host:你购买的 ISP IP 地址
- Port:订单里的端口,例如 1080
- User:订单里的用户名
- Password:订单里的密码
- Proxy Pass:选择上一步导入的 VLESS 节点
填完点右上角 Save 保存。
第四步:测速并选中 ISP IP 节点
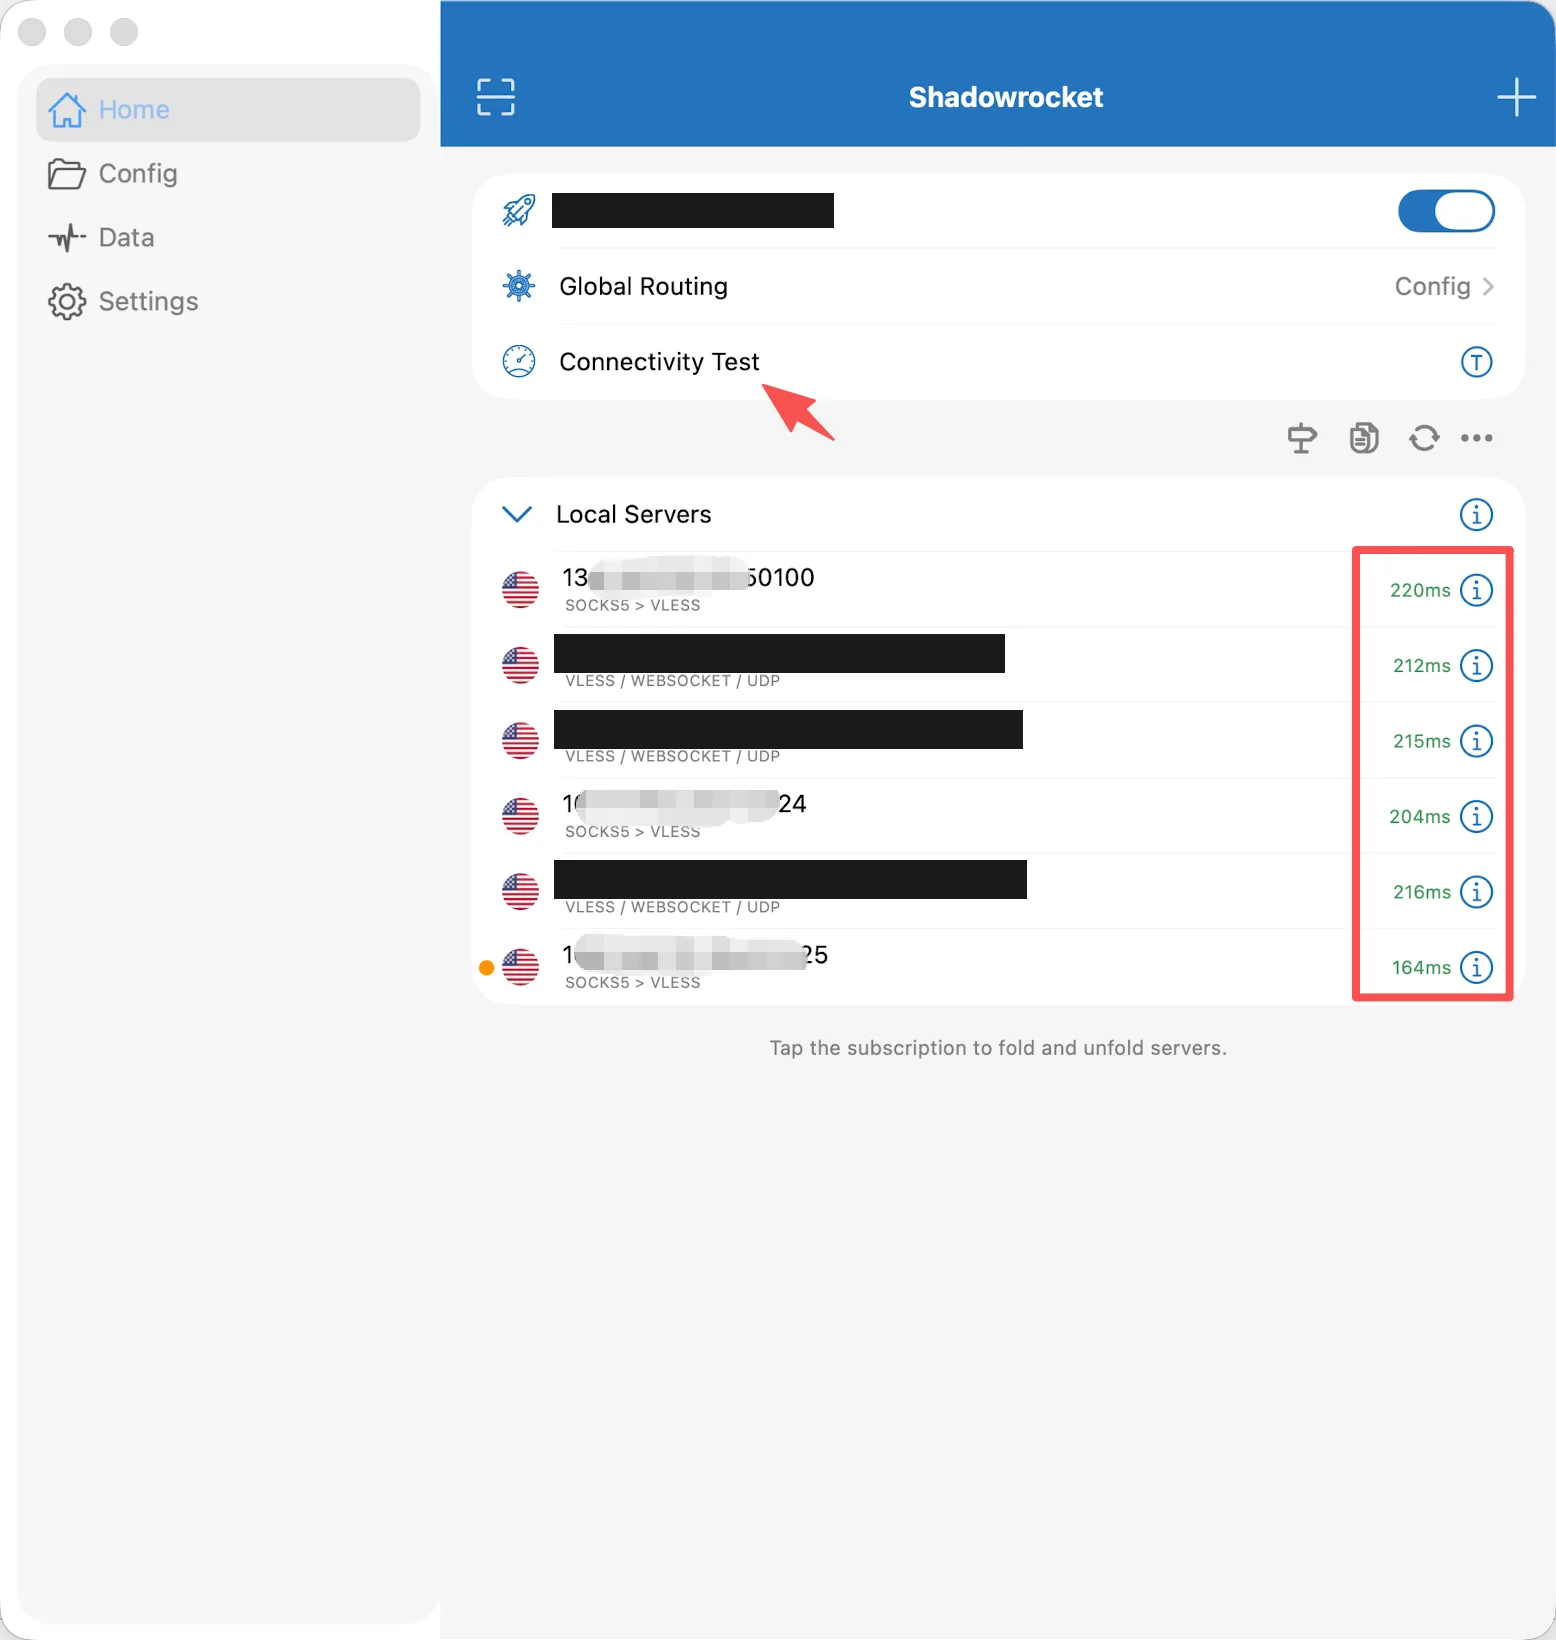
回到首页点 Connectivity Test,每个节点右边会出现延迟数字。绿色的毫秒数表示连接正常,显示 Timeout 就是没连上。测完把 ISP IP 那个节点选为当前代理,首页顶部的当前节点会变成刚才填的地址和端口。
第五步:确认出口已经换成住宅 IP
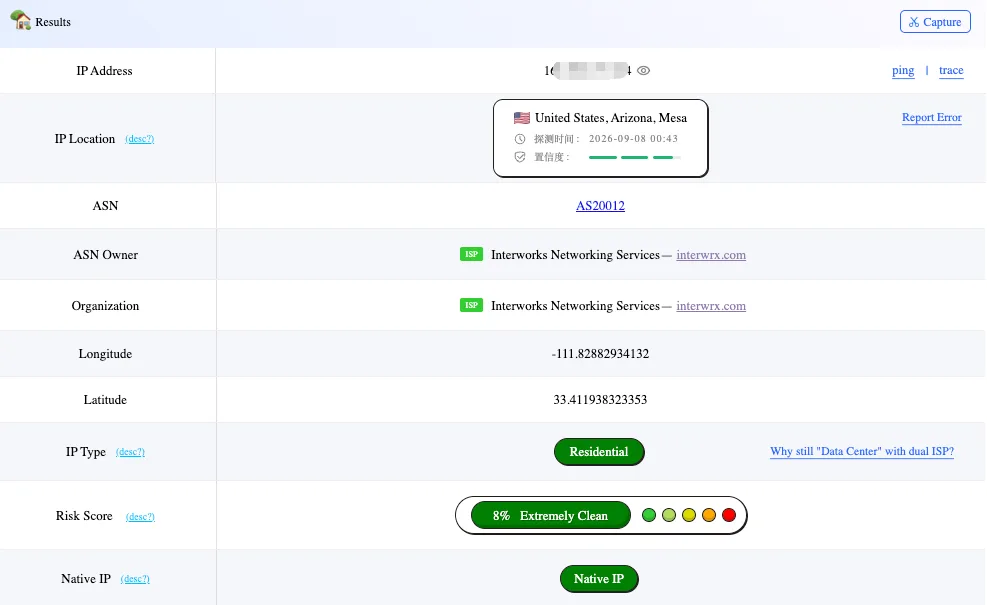
打开 ping0.cc 这类 IP 检测网站,核对四个指标:IP 地址应该是你买的那个住宅 IP,不是节点的机房 IP;IP Type 显示 Residential;Risk Score 是一个很低的百分比,网站会标成 Extremely Clean;Native IP 是绿色。四项都对上,说明链路通了,出口确实是住宅 IP。
Windows:Clash Verge Rev 配置流程
第一步:把 VLESS 节点转成 Clash 能用的 YAML
Clash Verge Rev 读的是 YAML 格式的配置文件,Shadowrocket 那种分享链接它不认,所以先把节点转成 YAML 存到本地,用代理配置转换器,粘贴 VLESS 分享链接,输出格式选 Clash,生成后把文件下载下来。
第二步:在 Clash Verge Rev 里导入配置
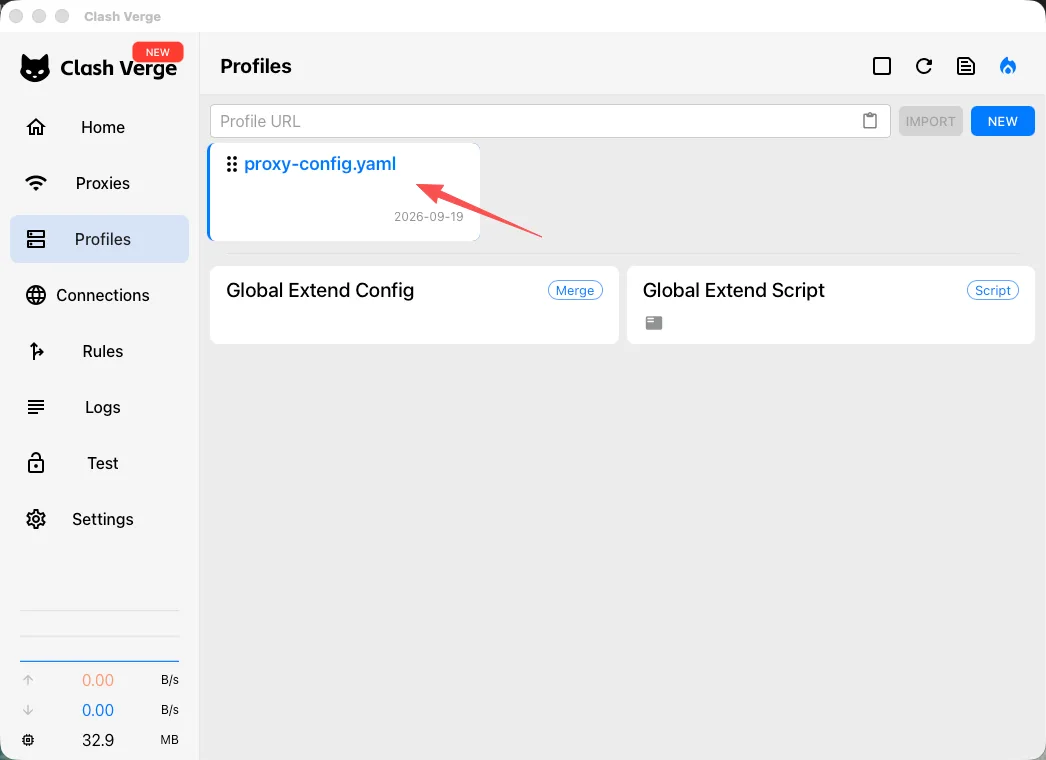
下载并安装Clash Verge Rev,打开后点左侧边栏的 Profiles,再点界面右上角的新建,类型选本地,选择刚才下载的 YAML 文件上传,然后保存。列表里出现一条记录,这条记录就是你的节点。
第三步:编辑配置文件,加入 ISP 节点
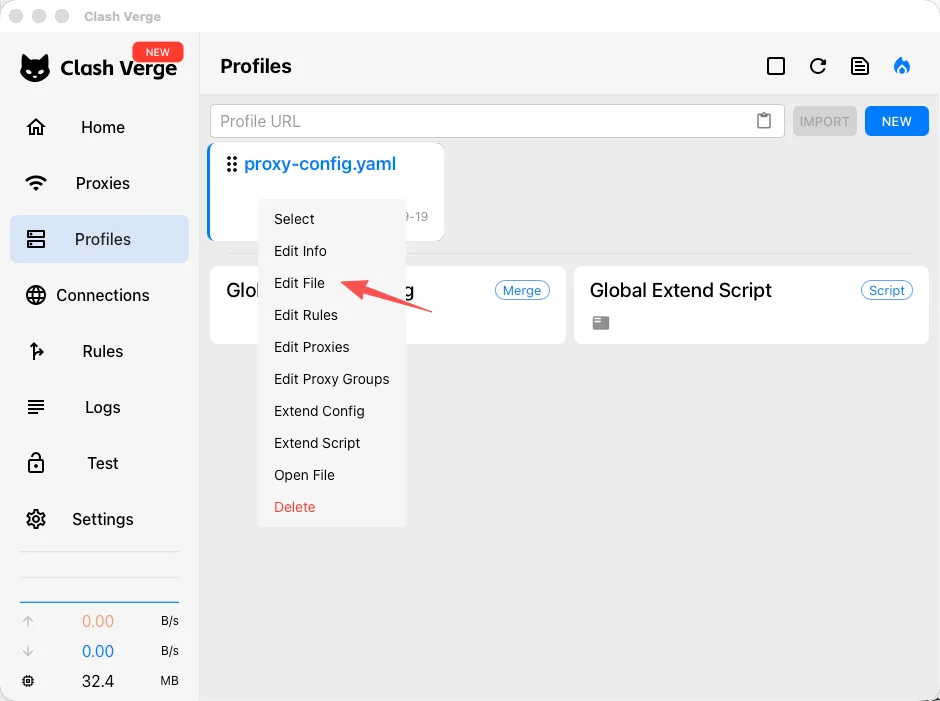
还是在 Profiles 界面,右键点刚导入的配置,选择 Edit File,会打开一个 YAML 编辑器。
配置文件分三段:proxies 放节点,proxy-groups 放节点组,rules 放分流规则。
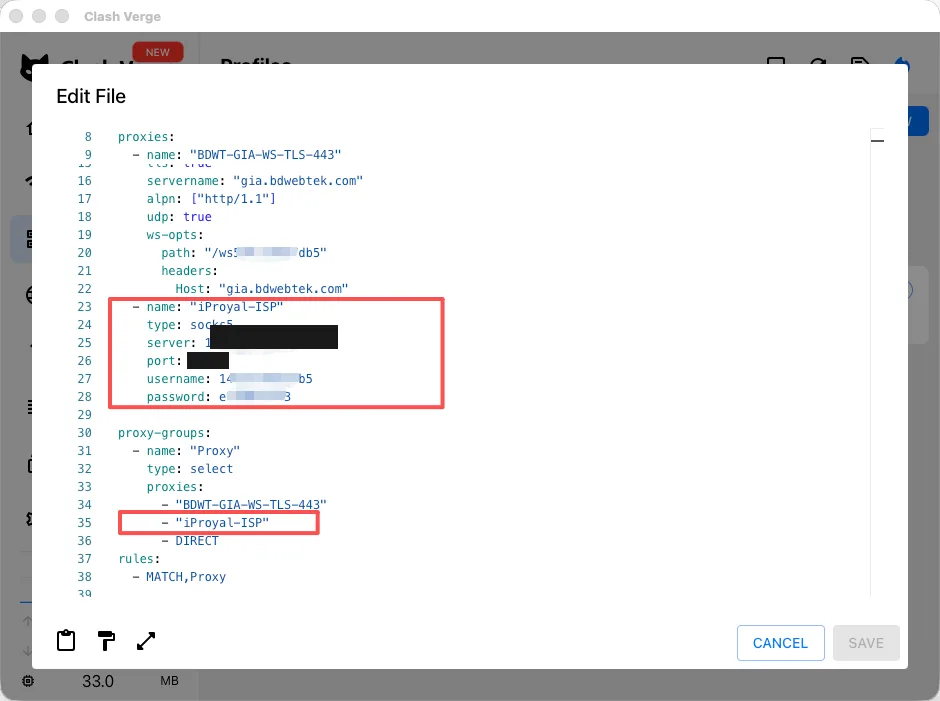
在 proxies 里加上 ISP 代理这一段:
YAML  - name: "iProyal-ISP"
    type: socks5
    server: 168.xxx.xxx.xxx
    port: 1080
    username: 14xxxxxxxx5
    password: exxxxxxxx3
然后在 proxy-groups 里,把这个新节点加进节点组的 proxies 列表:
YAML - "iProyal-ISP"
改完点编辑器底部的 Save 保存。
第四步:把入口节点和出口节点组成链式代理
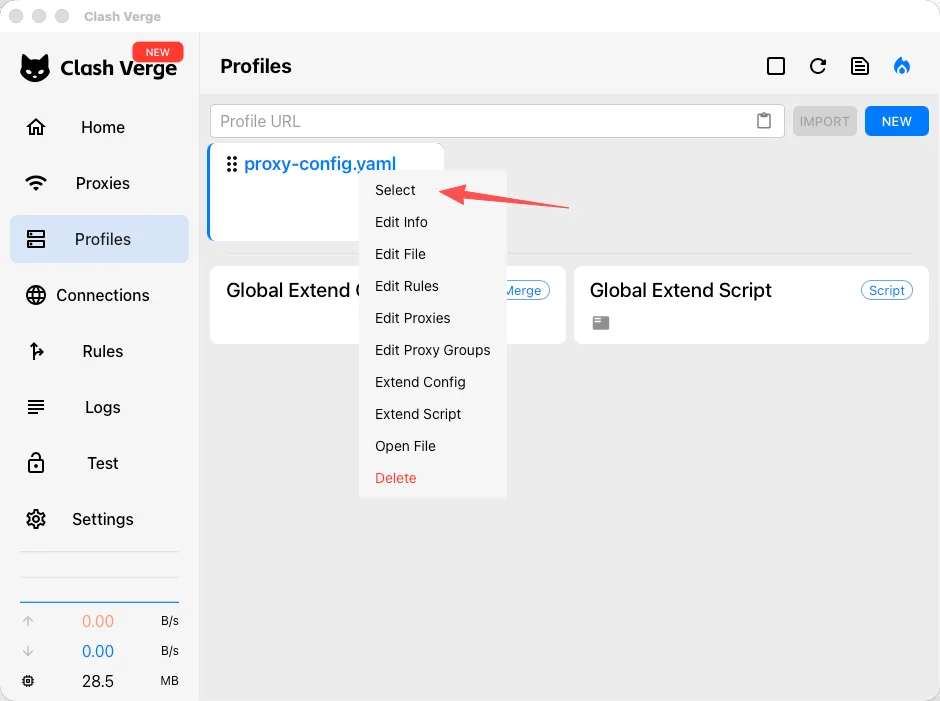
配置改完回到 Profiles 界面,右键这条配置选择 Select,让它成为当前使用的配置。
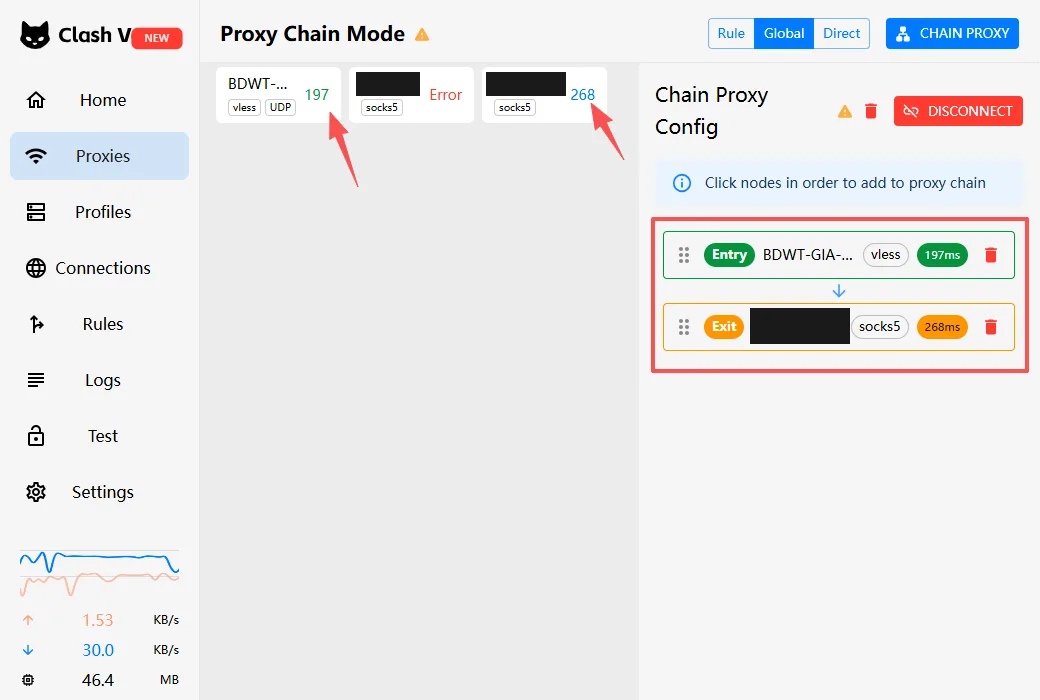
然后点左侧边栏的 Proxies,点右上角的 Chain Proxy,按顺序点两张节点卡片:先点入口的 VLESS 节点,再点 ISP 的 Socks5 节点。上方的 Chain Proxy Config 面板会显示 Entry 和 Exit,对应你点选的顺序。
两个节点都点一下 Check 看状态,出现延时数字就是通的。
第五步:打开系统代理和 Tun Mode,切到全局
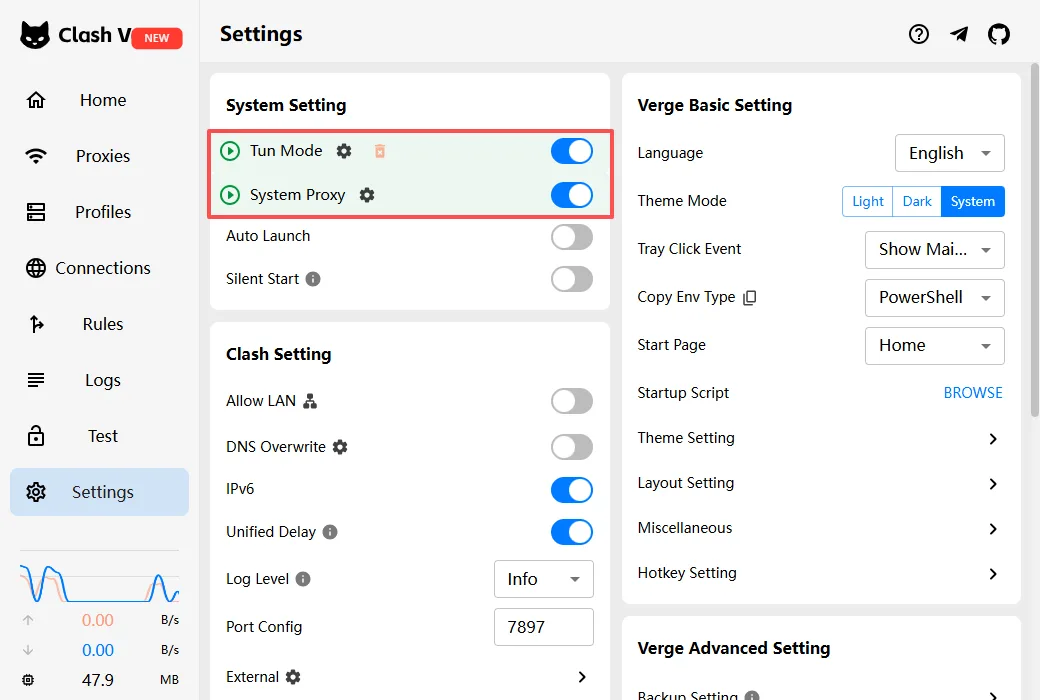
点左侧边栏的 Settings,把 System Proxy 和 Tun Mode 这两个开关都打开。
最后回到首页,把 Proxy Mode 从 Rule 切到 Global,所有流量都走这条链。
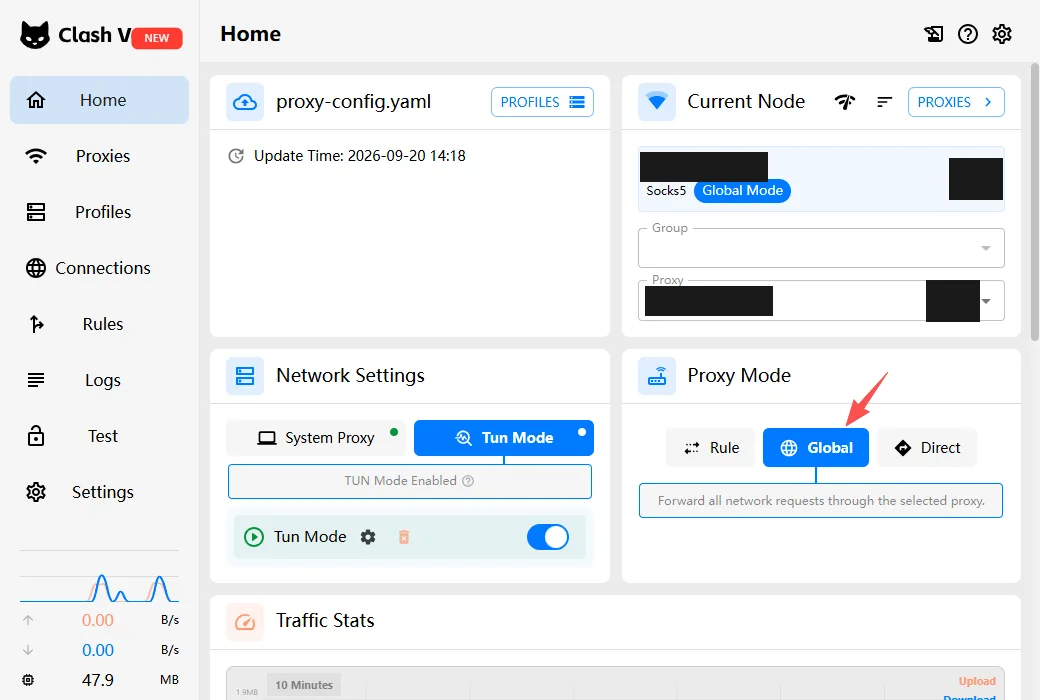
第六步:在 Windows 上确认一次出口
照第五步的办法打开 ping0.cc,同样四项指标核对一遍。Mac 和 Windows 用的是不同的客户端,但挂的是同一个 ISP 住宅 IP,所以两边的出口 IP 应该是同一个。如果一个显示住宅 IP、另一个还是机房 IP,先检查客户端的当前节点有没有选对,再看 Tun Mode 是不是真的打开了。
客户端选型与架构对比
在 Apple 生态体系(macOS / iOS)中,推荐优先选用 Shadowrocket。该客户端原生支持在图形界面中通过指定 Proxy Pass 快速构建链式代理,无需手动修改 YAML 配置文件,降低了语法错误率且维护成本低。
而在 Windows 平台下,Clash Verge Rev 是理想的选择,其内核规则路由灵活、性能稳定,但配置链式代理需要在配置文件中精准编辑 proxies、proxy-groups 及链式调用规则,对格式缩进规范有较高要求。
| 对比项 | Shadowrocket | Clash Verge Rev |
|---|---|---|
| 适用设备 | iPhone、iPad、Mac | Windows、macOS、Linux |
| 获取方式 | App Store 购买,需要非中国大陆区账号 | 官网或 GitHub 下载,免费 |
| 节点格式 | 分享链接或二维码,直接导入 | YAML 配置文件,需要先转换 |
| 链式代理的配法 | 在 ISP 节点的 Proxy Pass 里指向入口节点 | 两个节点都写进 YAML,再用 Chain Proxy 按顺序点选 |
| 稳定性 | 界面里几步点完,不用改配置文件,长期挂着更稳 | 依赖手写配置,改错一处整条链路失效 |
| 适合的情况 | 有 iPhone 或 Mac,想少折腾 | 只在 Windows 上操作,或者习惯直接改配置文件 |
完整配置流程回顾
网络传输链路配置完成后,多账号运营的核心转移到了本地客户端环境隔离。如果多个账号在同一操作系统与常规浏览器中运行,即便网络出口相互独立,浏览器层面的硬件与系统指纹仍会导致账号被交叉关联。下一篇文章将详细介绍如何通过AdsPower 防关联指纹浏览器,为每个账号构建完全隔离的独立浏览器运行沙箱与代理出口映射。