安全研究者用OpenAICodex辅助完成Switch2首个纯软件越狱,在最新固件上跑通并改装了独占
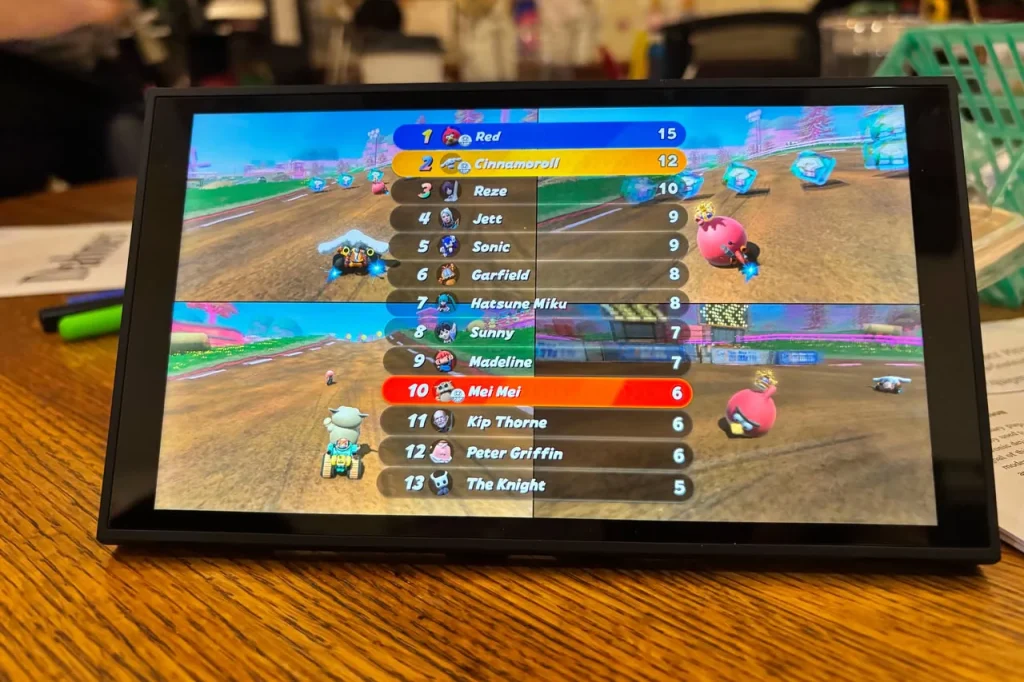
安全研究者Sammy Hajhamid(网名pepsipu)发布了名为ns2jb的Switch 2越狱方案。Techpowerup.com报道,这是该主机第一个不依赖硬件改装的越狱,且能在最新的23.0.1固件上运行。为演示效果,Hajhamid改装了Switch 2独占作品《Mario Kart World》。报道同时提到,这次开发过程中用到了OpenAI Codex作为辅助。
对做web技术和AI应用的人来说,这条新闻的看点不在「Switch 2被破解了」本身,而在破解是怎么做出来的。
纯软件意味着攻击面在系统层,不在焊点上
主机越狱历来分两条路:拆机焊芯片的硬件方案,和完全靠软件触发的漏洞链。前者门槛高、风险大,后者一旦成立,扩散速度完全不同——不需要动螺丝刀,只需要一份可复现的漏洞说明和固件版本匹配。
ns2jb落在后者。它跑在23.0.1上,也就是当前最新固件,说明这不是靠用户停留在旧版本苟活的一次性技巧。对任天堂而言,这类漏洞的修补节奏通常以固件更新为单位;对研究者而言,能在最新版本上复现,才是方案有生命力的标志。Hajhamid选择改装一款独占游戏来演示,也是在证明越狱后的执行环境足以承载实际内容,而不只是弹个hello world。
Codex出现在漏洞研究流程里,这件事比越狱本身更值得记一笔
报道把OpenAI Codex写进了开发过程。具体承担了哪部分工作,公开信息没有展开,所以不必替它补细节。但方向是清楚的:代码生成模型正在进入逆向工程和漏洞挖掘这类过去高度依赖个人经验的工作流。
这对开发者有直接参照价值。逆向、协议分析、二进制补丁这类任务的特点是上下文长、重复模式多、需要大量试错,恰好是代码模型能压缩时间成本的地方。它不会替人找到漏洞,但可以承担读汇编、写测试桩、批量改偏移量这类体力活。安全研究的门槛因此往下走了一格,而防守方的响应窗口相应地变窄。
对做AI应用的人来说,这也是一个产品侧的信号:垂直领域的代码助手,价值不在通用补全,而在能不能吃透某个特定技术栈的上下文。主机固件逆向是个极端例子,逻辑同样适用于支付、嵌入式、老系统迁移这些场景。
对站长和营销人员的间接影响
主机越狱和网站运营看起来不相干,但有一条共通的线:任何依赖客户端信任的防护,最终都会被绕开。Switch 2的越狱是硬件厂商的麻烦,而web侧的同构问题是前端校验、付费墙、API鉴权被逆向。Codex这类工具降低了逆向成本,意味着靠「实现得足够晦涩」来防守的策略贬值更快。
实际能做的事不多,但很明确:把敏感逻辑放到服务端,把客户端只当作展示层;对关键接口做频率和行为的异常检测,而不是指望签名不被拆解。这些不是新建议,只是当攻击方的工具链升级之后,拖延它们的性价比在下降。
接下来看三件事
任天堂的回应速度是第一个观察点。纯软件漏洞在最新固件上成立,通常意味着下一版固件会带着修补来,修补是否彻底、会不会引入新的攻击面,值得跟进。
第二是ns2jb的公开程度。是完整放出工具链,还是只给漏洞说明,决定了它是研究样本还是可大规模使用的方案,两者的后续影响差很远。
第三是Codex在这类工作中的实际占比。如果后续有更多研究者披露类似的AI辅助流程,那这条新闻就不只是一次主机破解,而是漏洞研究生产方式变化的一个早期样本。