WordPress修复一组核心漏洞,其中一个可让已登录管理员点开链接就被装主题,并可能进一步串到代码
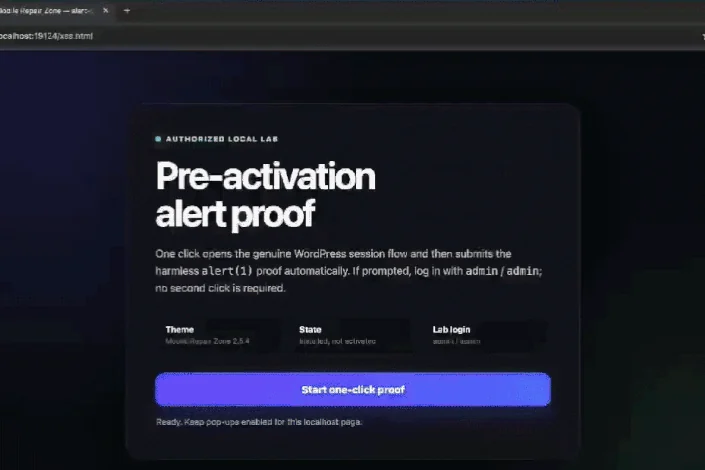
WordPress发布了针对核心软件一组漏洞的补丁,其中一个被命名为Click2Shell的问题,能让一条精心构造的网页链接在已登录管理员打开后,从WordPress.org官方目录安装主题,全程不需要任何人再点一次确认。Internet报道称,该漏洞还可以与其他问题串联,最终导向代码执行。
漏洞的入口是一次点击
Click2Shell这个叫法本身就说明了攻击路径:攻击者不需要拿到后台密码,只需要让一个已经登录的管理员访问一条链接。管理员在登录状态下打开这条链接,主题安装动作就被触发,而安装来源是官方目录,这降低了被拦截的概率。
单独看,装一个主题似乎不算灾难。但WordPress的主题是PHP代码,一旦能控制装哪个主题、或者能借安装流程写入内容,攻击面就从「改外观」变成了「在服务器上跑代码」。Internet的报道指出这个漏洞可以链式利用到代码执行,这正是它被单独拎出来命名的原因。
对站长和营销团队意味着什么
这类漏洞的可怕之处不在技术复杂度,而在触发条件太日常。管理员每天要处理大量链接:客户发来的预览、供应商给的素材页、社媒私信里的「你看下这个」。只要其中一条是构造好的,且当时浏览器里挂着后台登录态,攻击就已经开始了。
对营销和运营人员来说,后台账号往往是多人共用或权限给得很宽,这会把风险放大。一个实习生点错一条链接,影响的可能是整站。对开发者而言,如果手上维护着客户的WordPress站点,这次补丁的优先级应该排在常规更新之前,尤其是那些后台账号多、登录态长期不清理的站点。
接下来该关注什么
第一件事是确认核心版本已经更新到修复后的版本,这不需要等主题或插件作者跟进。第二件事是留意后续是否会公布更完整的利用细节,一旦公开,扫描和自动化攻击通常会很快跟上。
更值得长期关注的是这类「管理员已登录」前提下的漏洞模式。它绕开了传统意义上「未授权访问」的防线,把信任建立在「你是管理员」这个身份上。只要后台登录态存在,浏览器里的每一次点击都是一次潜在的授权动作。对站点运营方来说,减少常驻登录态、收紧管理员账号数量、避免用管理员身份浏览外部链接,这些习惯的价值在这次事件里又一次被验证。
来源:Internet